
LOL Security AI Executive Forum: los retos de la ciberseguridad en la era de la IA
16 de Noviembre de 2026Licencias OnLine reunió en Ciudad de México a Check Point, F5, Microsoft, Palo Alto Networks, Radware y TrendAI para analizar cómo aprovechar la inteligencia artificial sin comprometer la información, las identidades ni la continuidad del negocio
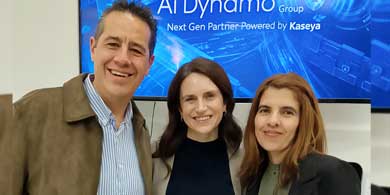
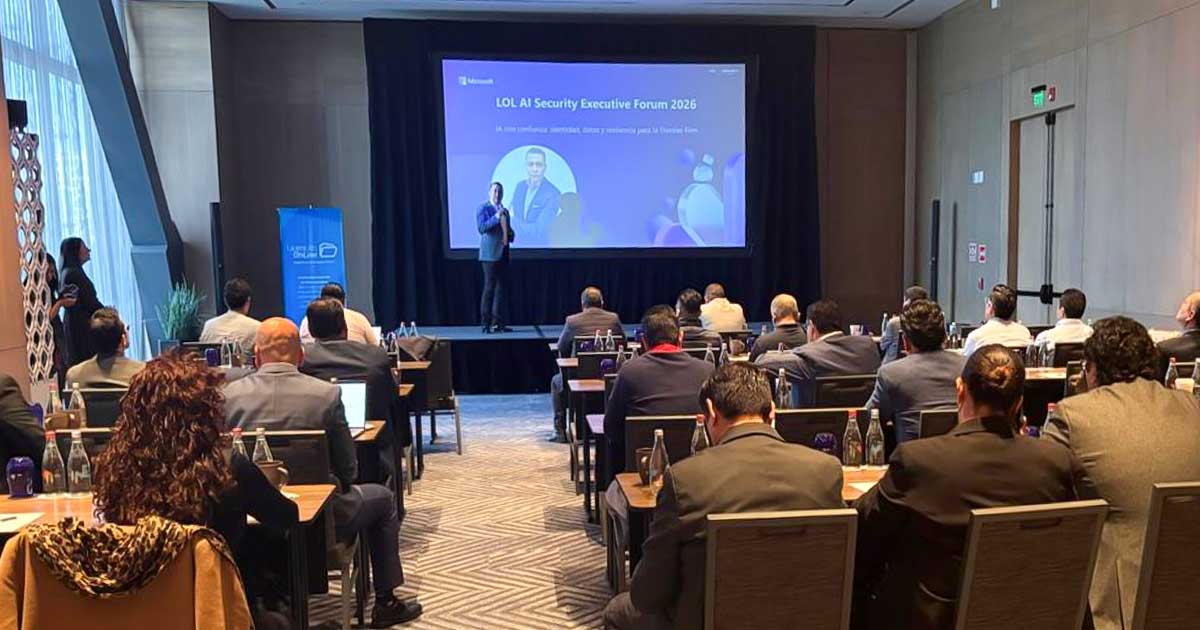
La inteligencia artificial está ampliando la superficie de ataque de las organizaciones. Ese fue el eje del LOL Security AI Executive Forum 2026, que Licencias OnLine organizó en Ciudad de México. En el encuentro se analizaron los riesgos del uso de herramientas externas, la automatización mediante agentes, la exposición de datos corporativos y la incorporación de modelos de IA en aplicaciones empresariales.
Con la participación de Check Point, F5, Microsoft, Palo Alto Networks, Radware y TrendAI, el foro planteó un desafío que va más allá de sumar herramientas de protección: crear las condiciones para usar la IA de forma segura. Para el canal, además, representa una oportunidad para fortalecer sus capacidades de consultoría e integración.
La IA como arquitectura
Joao Marques Dos Santos, Head Ecosystems LATAM de Palo Alto Networks, propuso entender la IA como una arquitectura que involucra usuarios, datos, aplicaciones, identidades y sistemas de defensa. Identificó tres escenarios que requieren atención: el uso de plataformas externas sin políticas claras, el aprovechamiento de la IA por parte de los atacantes y el desarrollo de agentes propios sin seguridad desde el diseño.
También destacó la tendencia hacia la consolidación de plataformas. “¿Tiene sentido tener 40 o 50 proveedores de ciberseguridad? No queremos más cantidad, queremos más calidad, porque nuestros clientes nos están exigiendo un ecosistema consultivo y no un conjunto de productos”, afirmó.
Aplicaciones, API y bots
Iván Sánchez, Country Manager México de Radware, explicó que la IA en los procesos y servicios digitales genera nuevos puntos de entrada para las amenazas. Por eso, señaló la importancia de proteger no solo los portales expuestos a internet, sino también las API y los bots de nueva generación, frente a riesgos como la inyección de instrucciones (prompt injection). “La superficie de ataque aumenta: es música para los oídos de los atacantes”, advirtió.
Deepfakes e identidad digital
Vladimir Larrañaga, Security Engineer Manager de Check Point, mostró cómo los deepfakes, la clonación de voz y la manipulación de videos elevan el riesgo de suplantación, incluso en entrevistas laborales y videoconferencias. A eso se suma la exposición de información confidencial cuando los colaboradores usan herramientas públicas de IA. Check Point propuso estructurar la protección en torno a usuarios, aplicaciones y agentes de IA.
Agentes y gobernanza
Ignacio Garduño, Services Partners Director LATAM de Microsoft, abordó el paso de los asistentes de IA a agentes capaces de ejecutar acciones y acceder a sistemas corporativos, un cambio que exige fortalecer la gobernanza, definir niveles de acceso y supervisar su actividad. Para el canal, abre oportunidades de consultoría en la implementación responsable de agentes.
En la misma línea, Jaime Velázquez, Solutions Engineer de F5, repasó las etapas de adopción, desde asistentes como Copilot hasta arquitecturas RAG y modelos propios, y presentó F5 AI Security Platform para identificar aplicaciones y agentes de IA y reducir riesgos.
Ciberresiliencia
Ricardo Martín, Sales Engineer de TrendAI, destacó la necesidad de incorporar la ciberresiliencia como una capacidad continua, en línea con la iniciativa AI Fearlessly, para gestionar los riesgos de forma proactiva y no solo reaccionar ante los incidentes.
Por su parte, Ernesto Jiménez, director comercial de Licencias OnLine México, subrayó la velocidad con la que convergen la IA, la robótica, la nanotecnología y la computación cuántica, y la importancia de que los canales desarrollen nuevas capacidades para convertir esos cambios en oportunidades de negocio.
Los participantes coincidieron en que la seguridad de la IA no depende de una sola herramienta: requiere combinar protección de identidades, gobierno de datos, seguridad de aplicaciones, supervisión de agentes y capacidad de respuesta.